Ciberseguridad en infraestructuras críticas de ciudades inteligentes: riesgos y medidas clave
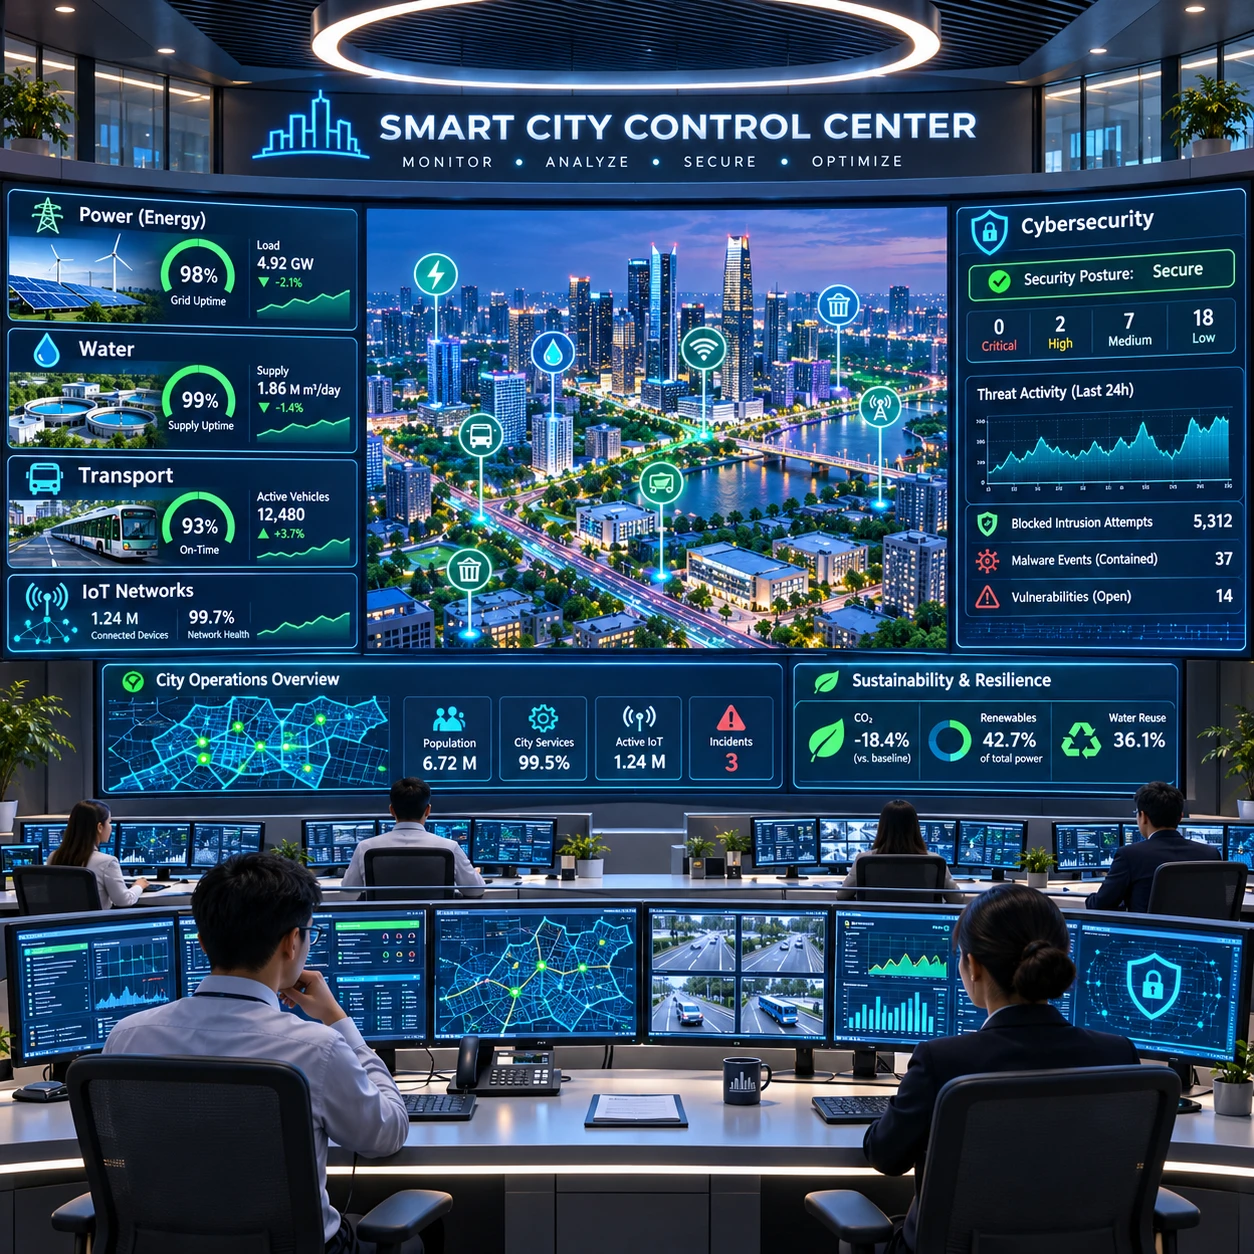
Una ciudad inteligente conecta servicios urbanos para gestionarlos con más información y eficiencia. Esa conectividad también exige proteger las infraestructuras críticas: una falla digital en la red eléctrica, el transporte o la gestión del agua puede afectar la vida diaria, aunque no todos los sistemas conectados tengan el mismo nivel de riesgo.
La ciberseguridad urbana consiste en reducir la posibilidad de incidentes y limitar sus efectos cuando ocurren. Para ello hay que combinar tecnología, procedimientos y coordinación entre quienes planifican, operan y mantienen los servicios.
Qué se considera infraestructura crítica en una ciudad inteligente
Las infraestructuras críticas de una ciudad inteligente son los sistemas físicos y digitales cuyo funcionamiento resulta esencial para prestar servicios básicos y proteger a la población. Incluyen tanto equipos como redes, datos y procesos de operación.
Entre los ejemplos habituales están las redes eléctricas y el alumbrado público, el transporte inteligente, las plantas y redes de gestión del agua, las telecomunicaciones y los sistemas de emergencia. También pueden ser críticos los centros de control, los sistemas de edificios públicos y las plataformas que coordinan servicios municipales, según su función y el impacto de una interrupción.
Muchos de estos servicios emplean sistemas de control industrial (ICS), como sensores, controladores y software que supervisan procesos físicos. Un ICS puede regular el bombeo de agua o comunicar el estado de una subestación eléctrica. Su protección requiere considerar disponibilidad y seguridad operacional, además de la confidencialidad de los datos.
La clasificación debe basarse en consecuencias: ¿qué pasaría si el servicio se detuviera, funcionara de forma incorrecta o entregara información falsa? Esta pregunta ayuda a priorizar recursos y evita tratar cada dispositivo conectado como si tuviera idéntica importancia.
Por qué aumenta la superficie de ataque urbana
La superficie de ataque urbana crece cuando más dispositivos, redes y proveedores se conectan a los servicios municipales. Cada conexión puede crear una vía de acceso que debe identificarse, protegerse y supervisarse.
El Internet de las cosas (IoT) aporta sensores para medir tráfico, calidad del aire, consumo eléctrico o nivel de agua. Sin embargo, estos dispositivos pueden tener ciclos de vida largos, capacidades de actualización limitadas o configuraciones distintas. El problema no es que todo IoT sea vulnerable; el riesgo depende del diseño, el mantenimiento y la función que cumple.
La interdependencia también importa. Una plataforma de comunicaciones puede apoyar al transporte, al alumbrado y a los equipos de respuesta. Si varios servicios dependen de una misma red o proveedor, una interrupción común podría afectar a más de un área. La integración simplifica la operación, pero puede concentrar dependencias.
Para entender esa exposición conviene revisar tres capas: los dispositivos y sistemas de control; las redes que los conectan; y las personas, proveedores y procesos que administran accesos y cambios. Un inventario actualizado de activos y dependencias ofrece una base más útil que una lista genérica de amenazas.
Principales amenazas para los servicios urbanos
Las principales amenazas incluyen accesos no autorizados, ransomware, interrupciones operativas y manipulación de datos. Su probabilidad varía entre ciudades y sistemas; el objetivo es prepararse con una evaluación proporcional, no asumir que todos los servicios sufrirán un ataque.
Un acceso indebido puede permitir que alguien consulte información, altere configuraciones o use una cuenta comprometida para avanzar hacia otros sistemas. Las contraseñas compartidas, los permisos excesivos y las cuentas de antiguos proveedores dificultan saber quién hizo cada cambio.
El ransomware puede cifrar archivos o interrumpir sistemas de gestión. En un entorno urbano, el impacto depende de las barreras entre redes, de la disponibilidad de procedimientos manuales y de la capacidad de restaurar servicios. En sistemas de control industrial, una respuesta apresurada también puede aumentar el riesgo operativo.
La manipulación de datos merece atención específica. Lecturas incorrectas de sensores podrían llevar a decisiones deficientes sobre el tráfico, el suministro o el mantenimiento, incluso si el servicio sigue funcionando. Por eso, proteger la integridad de la información es tan importante como impedir que se divulgue.
Consecuencias de un incidente para la ciudad y sus habitantes
Un incidente de ciberseguridad puede interrumpir servicios, dificultar la respuesta de emergencia y reducir la confianza ciudadana. La gravedad depende del servicio afectado, la duración, las alternativas disponibles y la población expuesta.
Si falla un sistema de control del tráfico, pueden aparecer demoras o problemas de coordinación en cruces y transporte público. Una interrupción en la gestión del agua puede obligar a operar con procedimientos alternativos o a comprobar la calidad y el estado del servicio. Un problema en el alumbrado puede afectar zonas concretas y requerir una respuesta coordinada con los equipos de mantenimiento.
También hay consecuencias menos visibles: pérdida o exposición de datos personales, costes de recuperación, retrasos en proyectos y carga adicional para el personal municipal. La protección de datos debe formar parte del diseño, especialmente cuando se recopilan imágenes, identificadores o información sobre desplazamientos.
La continuidad operativa se planifica antes del incidente. Cada operador debería saber qué funciones son prioritarias, cuánto tiempo pueden mantenerse con métodos alternativos y quién tiene autoridad para tomar decisiones. Esa preparación reduce la improvisación cuando la tecnología deja de estar disponible.
Medidas para proteger las infraestructuras críticas
Para proteger las infraestructuras críticas, la ciudad debe conocer sus activos, limitar las conexiones y los permisos, mantener sistemas actualizados y practicar la recuperación. Las medidas se pueden aplicar por etapas, según el nivel de madurez y el impacto potencial de cada servicio.
- Inventariar y priorizar: registrar dispositivos, software, responsables, proveedores y dependencias. Empezar por los sistemas cuya interrupción tendría mayores consecuencias.
- Segmentar las redes: separar, cuando sea viable, las redes corporativas de las redes de operación y limitar el tráfico entre segmentos. La segmentación contiene incidentes, aunque requiere planificación para no interrumpir comunicaciones necesarias.
- Gestionar accesos: asignar permisos mínimos, eliminar cuentas que ya no se usan, proteger el acceso remoto y utilizar autenticación multifactor donde sea compatible con la operación.
- Mantener y actualizar: aplicar parches tras evaluar compatibilidad y riesgo operacional. En equipos que no se puedan actualizar de inmediato, usar controles compensatorios, como aislamiento y supervisión reforzada.
- Crear copias de seguridad: conservar respaldos protegidos y probar la restauración. Una copia que nunca se ha recuperado en una prueba no demuestra que el servicio pueda volver a funcionar.
- Monitorizar y responder: centralizar alertas relevantes, definir contactos y documentar pasos para contener el incidente sin comprometer la seguridad física ni la continuidad del servicio.
La secuencia importa: primero se identifican activos y prioridades; después se reducen accesos innecesarios; por último se comprueba si la ciudad puede detectar, contener y recuperar. Comprar herramientas sin asignar responsables suele dejar puntos ciegos.
Cómo integrar la ciberseguridad en la gobernanza urbana
La ciberseguridad debe integrarse en la gobernanza urbana mediante responsabilidades claras, coordinación entre operadores y proveedores, y planes de respuesta probados. La dirección municipal establece prioridades, mientras que cada operador mantiene controles adecuados para sus sistemas.
Un modelo práctico asigna cuatro funciones: quien gobierna define tolerancias al riesgo; quien opera mantiene los controles y la continuidad; quien suministra tecnología informa sobre vulnerabilidades y cambios; y el equipo de respuesta coordina la gestión del incidente. En ciudades pequeñas, una misma entidad puede cubrir varias funciones, pero las responsabilidades deben seguir siendo explícitas.
Los contratos con proveedores deberían especificar cómo se notifican incidentes, quién puede acceder a los sistemas, cómo se gestionan actualizaciones y qué ocurre al terminar el servicio. La dependencia de terceros no elimina la responsabilidad de conocer los riesgos y exigir medidas verificables.
La preparación requiere ejercicios realistas: por ejemplo, simular la pérdida temporal de una plataforma de transporte y comprobar cómo se informa al público y se mantiene la operación. Tras cada ejercicio o incidente, se revisan los fallos y se actualizan los procedimientos. Así, la innovación urbana puede avanzar sin separar eficiencia, privacidad, seguridad y continuidad.
Preguntas frecuentes
¿Qué infraestructuras de una ciudad inteligente son críticas?
Son críticas las infraestructuras cuya interrupción o funcionamiento incorrecto puede afectar servicios esenciales o la seguridad pública. Suelen incluir electricidad, alumbrado, transporte, agua, telecomunicaciones, centros de control y sistemas de emergencia. La prioridad exacta depende de las funciones y dependencias de cada ciudad.
¿Cómo puede afectar un ciberataque a los servicios urbanos?
Puede interrumpir la operación, retrasar servicios, alterar información o exponer datos personales. El efecto puede limitarse a una plataforma o extenderse a otros servicios si comparten redes, proveedores o sistemas de gestión.
¿Qué medidas básicas ayudan a proteger los sistemas IoT municipales?
Las medidas básicas son mantener un inventario, cambiar credenciales predeterminadas, limitar accesos, separar los dispositivos de redes sensibles, instalar actualizaciones compatibles y vigilar comportamientos inusuales. También conviene definir quién mantiene cada equipo y cuándo deja de recibir soporte.
¿Quién debe coordinar la respuesta ante un incidente?
La coordinación debe recaer en la autoridad o estructura designada en el plan municipal de respuesta, en colaboración con el operador del servicio afectado, los equipos técnicos, los proveedores y los responsables de comunicación. El plan debe indicar quién toma decisiones, cómo se escala el incidente y cómo se informa a la población.